


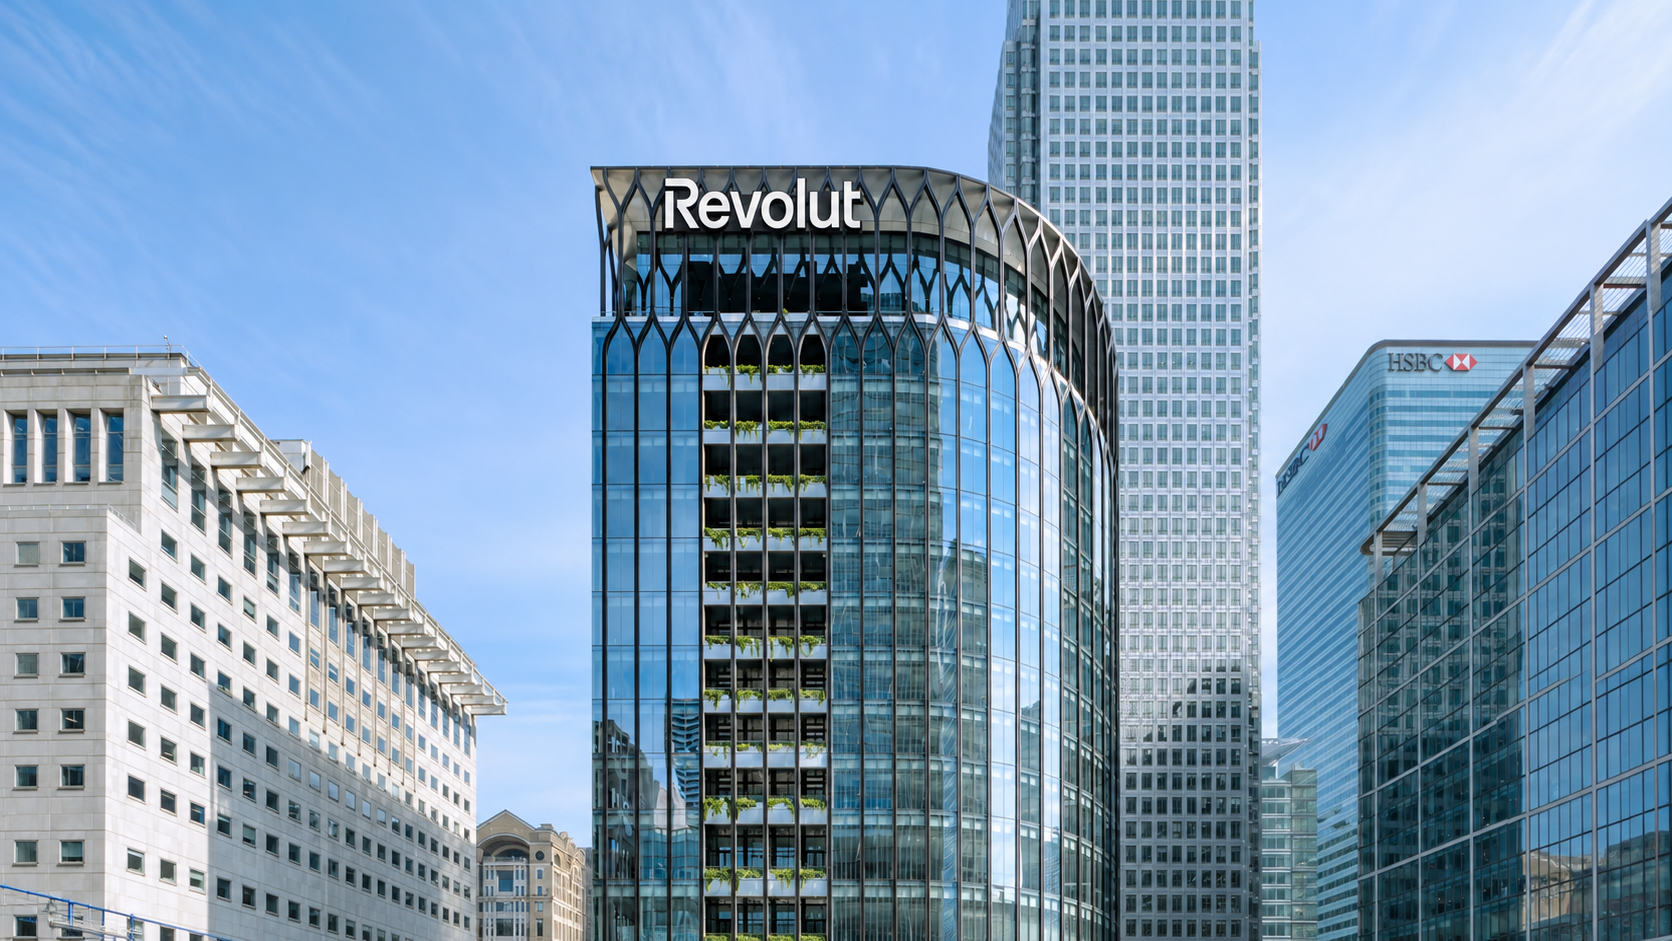
Quasi 700 clienti di Revolut hanno visto finire nelle mani di criminali informatici copie dei documenti d’identità, indirizzi, numeri di conto e cronologie delle transazioni. Ma gli hacker non hanno forzato i server della neobank inglese né sottratto denaro dai conti. Hanno seguito una strada più indiretta e, per certi versi, più inquietante: si sono presentati come rappresentanti delle forze dell’ordine italiane e hanno convinto Revolut a consegnare loro i dati.
È questa la distinzione da cui partire per capire il caso emerso a metà settembre 2026. Quello subito da Revolut è un data breach, cioè una comunicazione non autorizzata di informazioni personali, ma non risulta un’intrusione nella sua infrastruttura bancaria. La barriera caduta non è stata una password o un firewall: è stato il processo con cui la società verifica e gestisce le richieste di informazioni provenienti dalle autorità.
Secondo la ricostruzione del Financial Times, Revolut ha avvisato circa 680 clienti. Le informazioni divulgate possono comprendere nome e data di nascita, indirizzo postale ed email, numero di telefono, copie di passaporti o patenti, selfie usati per la verifica dell’identità, Iban, estratti conto e cronologia delle operazioni, incluse quelle in bitcoin. La società afferma che i suoi sistemi e i fondi dei clienti non sono stati compromessi e di avere contattato direttamente tutte le persone coinvolte.
Il gruppo che rivendica l’operazione, identificato con lo pseudonimo “iamnotavillain”, ha poi chiesto a Revolut un riscatto da 3 milioni di dollari in Monero, una criptovaluta difficile da tracciare, minacciando di vendere i dati ad altri gruppi criminali. Il 16 settembre la società ha dichiarato al Financial Times di non avere ricevuto direttamente richieste di pagamento. Le affermazioni dei criminali, compresa l’estensione esatta dei dati sottratti, restano quindi da distinguere dai fatti confermati da Revolut e dalle verifiche ancora in corso.
Indice degli argomenti
Come è avvenuta la truffa a Revolut
La società descrive l’incidente come una sofisticata frode di impersonificazione esterna. Un soggetto non autorizzato ha utilizzato un indirizzo appartenente a un autentico dominio di un’amministrazione pubblica per inviare richieste di informazioni che apparivano provenire da un’autorità legittima. Revolut vi ha dato seguito.
La vicenda porta in Italia. Secondo le evidenze mostrate dagli hacker al Financial Times, le comunicazioni sarebbero partite da una casella di posta elettronica certificata riconducibile a una struttura del ministero dell’Interno. La Pec attribuisce alle comunicazioni un valore legale analogo a quello di una raccomandata e certifica invio e ricezione. Proprio questa autorevolezza ha reso credibile la messinscena. Polizia postale, Polizia di Stato, ministero dell’Interno e Agenzia per la cybersicurezza nazionale non hanno reso pubblici dettagli, mentre le autorità italiane hanno avviato accertamenti.
Gli aggressori sostengono di avere comunicato con Revolut per alcuni mesi e di avere presentato più richieste su singoli clienti, motivandole con presunte indagini. Sempre secondo il loro racconto, avrebbero scelto le vittime attraverso l’analisi delle transazioni registrate sulle blockchain, cercando di collegare indirizzi con consistenti disponibilità in criptovalute a conti Revolut. La maggior parte dei clienti colpiti risiederebbe in Francia e Svizzera, ma sarebbero coinvolti cittadini di altri 31 Paesi soprattutto europei.
Revolut, una volta individuato l’inganno, ha bloccato l’indirizzo, informato l’amministrazione coinvolta, le forze dell’ordine e le autorità finanziarie e di protezione dei dati. L’Information Commissioner’s Office britannico ha confermato di avere ricevuto la segnalazione e sta valutando il caso.
Non è stato “solo phishing”: quali controlli non hanno funzionato
Definire l’episodio semplicemente phishing rischia di sminuirne la portata. I criminali non hanno inviato un’email contraffatta a un correntista sperando che cliccasse su un link. Hanno sfruttato un’identità istituzionale e un canale regolamentato per attaccare il processo con cui una banca risponde a richieste riservate delle autorità.
La compromissione di una Pec governativa spiega perché la richiesta abbia superato un primo controllo sull’origine del messaggio. Non basta però a spiegare perché dati così sensibili siano stati consegnati più volte e per mesi. Per una richiesta di questo genere la verifica del dominio dovrebbe essere soltanto il primo passaggio. Servono controlli fuori banda, cioè una conferma ottenuta attraverso un recapito ufficiale indipendente dall’email ricevuta; la verifica dell’identità e dei poteri del richiedente; l’esame della base giuridica e del perimetro della richiesta; autorizzazioni interne proporzionate alla sensibilità dei dati; sistemi capaci di riconoscere richieste ripetute o anomale.
Il caso mostra anche un limite dell’automazione. Processi digitali rapidi e standardizzati consentono a una neobank di servire decine di milioni di persone a costi contenuti. Ma, quando un’eccezione viene presentata con credenziali apparentemente valide, la velocità può trasformarsi in una debolezza se manca un secondo livello di controllo umano e indipendente. Il fatto che l’interlocutore utilizzi un canale autentico non rende autentico il contenuto della richiesta.
Per i clienti coinvolti, l’assenza di un furto immediato di denaro non elimina il pericolo. Documenti, selfie di verifica, recapiti e movimenti bancari formano un profilo molto ricco, utilizzabile per furti d’identità, apertura fraudolenta di conti, sim swapping, estorsioni e phishing estremamente credibile. Chi conosce saldo, operazioni recenti e documenti di una vittima può impersonare con maggiore efficacia la banca, un’autorità o un addetto all’assistenza.
Da startup dei cambi valutari a banca globale
Questo episodio critico si è verificato mentre Revolut cerca di completare la trasformazione da app finanziaria a banca globale.
Come ricostruito QUI, la società nasce a Londra nel 2015 per iniziativa di Nikolay Storonsky, ex trader, e Vlad Yatsenko, ingegnere con esperienza nei sistemi finanziari. Il prodotto iniziale è una carta associata a un conto multivaluta, pensata per ridurre i costi di cambio e semplificare i pagamenti internazionali. Attorno a quel nucleo Revolut aggiunge conti, trasferimenti, carte virtuali, risparmio, trading, criptovalute, assicurazioni e servizi per le imprese, adottando un modello freemium con piani a pagamento.
Il passaggio successivo è ottenere licenze bancarie e diventare il rapporto finanziario principale del cliente, non più una carta da viaggio o un secondo conto. A fine 2025 Revolut contava 68,3 milioni di clienti retail e 767 mila clienti business; i ricavi dell’esercizio erano saliti del 46% a 4,5 miliardi di sterline e l’utile ante imposte a 1,7 miliardi, secondo il bilancio 2025 pubblicato dal gruppo. Nel settembre 2026 la società dichiara oltre 80 milioni di clienti.
La crescita ha una dimensione anche fisica. L’apertura di uno spazio a Barcellona è stato il segnale di una strategia “phygital”: perfino un operatore nato per fare a meno delle filiali cerca luoghi in cui costruire relazione, assistenza e fiducia. Nell’agosto 2026 Revolut ha inoltre ottenuto una licenza bancaria piena in Francia, che si affianca al polo lituano e dovrà progressivamente servire anche l’Italia. La nuova autorizzazione è arrivata dopo la valutazione congiunta dell’autorità francese Acpr e della Banca centrale europea.
Il data breach colpisce dunque il bene più delicato di questa evoluzione: la fiducia necessaria per convincere un cliente a trasferire su un’app stipendio, risparmi e investimenti. La tecnologia ha permesso a Revolut di crescere molto più rapidamente di una banca fondata su sportelli e sistemi nazionali. Governance, gestione del rischio e controlli devono però crescere alla stessa velocità.
Revolut era già stata colpita nel 2022
Non è il primo incidente di sicurezza per il gruppo. Nel settembre 2022 un attacco di social engineering ha consentito l’accesso ai dati di circa 50 mila clienti. Furono esposti, in combinazioni diverse, nomi, indirizzi, email, numeri telefonici e alcune informazioni parziali sulle carte. Revolut precisò che non erano stati sottratti Pin, password o fondi.
I due episodi hanno un elemento comune: il punto di ingresso non è un sofisticato exploit tecnico, ma la manipolazione di persone e procedure che hanno accesso legittimo alle informazioni. Nel 2022 l’attaccante convinse un soggetto autorizzato a consentirgli l’accesso; nel 2026 una falsa autorità ottiene direttamente i dati che chiede. È un promemoria scomodo per un’azienda tecnologica: la sicurezza di una banca non coincide con la sicurezza del suo codice.
I precedenti di Monzo e N26
Altre neobank hanno affrontato incidenti, errori interni e frodi ai danni dei clienti. Nell’agosto 2019 Monzo scoprì che i Pin di meno di un quinto dei suoi clienti britannici erano stati registrati, sebbene cifrati, in file di log accessibili agli ingegneri. La banca rese pubblico il problema, cancellò i dati, aggiornò le app e invitò circa 480 mila persone a cambiare il Pin; dichiarò di non avere trovato prove di frodi o accessi dall’esterno.
N26 ha dovuto invece affrontare sia problemi nei controlli interni sui dati — nel 2019 emerse che dipendenti privi delle necessarie autorizzazioni potevano consultare informazioni non cifrate sui clienti — sia casi in cui criminali hanno aperto conti con identità rubate o hanno sottratto credenziali agli utenti. Una parte di queste vicende riguarda la cybersecurity, un’altra l’antiriciclaggio e la capacità di assistere rapidamente persone che, in un modello senza filiali, possono contare soltanto sui canali remoti. Sono rischi diversi e non vanno confusi, ma convergono sullo stesso tema: un’esperienza interamente digitale deve avere procedure di identificazione, blocco e assistenza all’altezza della sua velocità.
I precedenti non appartengono peraltro soltanto alle challenger bank. Nel 2019 l’attacco a Capital One, grande banca statunitense attiva anche attraverso una rete fisica, ha esposto i dati di circa 100 milioni di richieste di carte di credito negli Stati Uniti e di altri sei milioni di clienti canadesi. L’Office of the Comptroller of the Currency ha poi inflitto alla banca una sanzione da 80 milioni di dollari per carenze nella gestione del rischio informatico prima e dopo la migrazione al cloud. Le banche tradizionali hanno subito ransomware, furti di credenziali, vulnerabilità di fornitori e divulgazioni accidentali. Dimensioni, anzianità e presenza di filiali non costituiscono di per sé una difesa informatica.
Le neobank sono meno sicure delle banche tradizionali?
La risposta più corretta è: non necessariamente. “Neobank” descrive un modello di distribuzione digitale, non una categoria uniforme di protezione giuridica o tecnica. Alcune realtà sono banche a tutti gli effetti, altre operano come istituti di moneta elettronica o si appoggiano alla licenza e all’infrastruttura di un partner. Prima di valutarne la sicurezza bisogna quindi capire quale entità fornisce il conto, quale autorità la vigila e quale garanzia copre il deposito.
Per i clienti italiani di Revolut Bank UAB, i depositi ammissibili sono coperti fino a 100 mila euro per depositante dal sistema lituano di garanzia, come precisa l’informativa sui depositi di Revolut. È una tutela contro l’insolvenza della banca, non un rimborso automatico per qualunque truffa o furto di dati. La distinzione conta: solidità patrimoniale, sicurezza informatica, protezione dei dati e responsabilità per un pagamento fraudolento sono piani collegati ma differenti.
Sul piano regolamentare, le banche digitali autorizzate nell’Unione europea devono rispettare le stesse regole bancarie e di protezione dei dati applicabili agli operatori tradizionali. Dal gennaio 2025 il Digital Operational Resilience Act impone al settore finanziario europeo requisiti comuni su gestione del rischio informatico, segnalazione degli incidenti, test di resilienza e controllo dei fornitori tecnologici. DORA riduce la distanza normativa tra incumbent e nuovi entranti, pur senza rendere identiche le loro architetture e culture organizzative.
Le neobank possono avere alcuni vantaggi. Usano spesso infrastrutture più recenti, progettate per il cloud e aggiornate con maggiore frequenza; integrano nell’app notifiche istantanee, blocco della carta, limiti di spesa, autenticazione biometrica e carte virtuali o usa e getta. Revolut afferma, per esempio, di combinare monitoraggio automatico in tempo reale e revisione umana e di rilevare oltre il 95% dei tentativi di truffa. È un dato aziendale, utile per descrivere il sistema ma non equivalente a una verifica indipendente.
Esistono però svantaggi specifici. La rapida crescita può mettere sotto pressione compliance, assistenza e controlli interni. La concentrazione di molti servizi — conto, pagamenti, investimenti, crypto e documenti Kyc — crea profili di dati molto ricchi. La dipendenza dal cloud, da API e da fornitori esterni allarga la catena di soggetti da proteggere. L’assenza di una filiale può inoltre rendere più difficile ottenere aiuto in un’emergenza o verificare l’identità di un interlocutore, soprattutto per i clienti meno esperti.
Le banche tradizionali, dal canto loro, dispongono spesso di strutture di rischio consolidate, più livelli di autorizzazione, personale numeroso e canali fisici alternativi. Ma portano con sé sistemi informatici stratificati, integrazioni nate da fusioni, una superficie operativa molto ampia e procedure talvolta lente. Anche la filiale è un canale attaccabile attraverso documenti falsi, insider e social engineering. La Banca centrale europea ricorda che la resilienza dipende dall’intero ecosistema, compresi fornitori e soggetti interconnessi, non soltanto dalla singola banca.
Non esiste quindi una superiorità automatica del digitale o del tradizionale. Contano la qualità della governance, la maturità dei controlli, la trasparenza dopo un incidente, i tempi di risposta e la capacità di imparare dagli errori. Nel caso Revolut la domanda decisiva non è se un criminale abbia utilizzato una Pec autentica, ma perché l’autenticità del canale sia stata considerata sufficiente per autorizzare ripetute consegne di dati altamente sensibili.
Come valutare una neobank prima di affidarle i risparmi
Per il cliente, la fiducia non deve essere un atto di fede nel marchio o nell’app. Il primo controllo riguarda lo status giuridico: banca, istituto di pagamento o di moneta elettronica. Il secondo è la garanzia dei depositi e l’entità che la presta. Vanno poi valutati i sistemi di autenticazione, la possibilità di bloccare immediatamente carte e operazioni, la disponibilità di assistenza umana, le procedure di reclamo e la chiarezza con cui la società comunica incidenti e responsabilità.
È prudente attivare autenticazione biometrica e notifiche per ogni movimento, usare password uniche, proteggere l’email e il numero telefonico collegati al conto e non trasferire mai denaro su richiesta di chi telefona sostenendo di essere la banca. Chi è coinvolto nel breach Revolut deve considerare compromessi anche i dati che non permettono direttamente di entrare nell’app: proprio quelle informazioni potrebbero essere utilizzate per costruire la prossima truffa.
Il caso non prova che le neobank siano inaffidabili. Prova qualcosa di più generale: nella finanza digitale il perimetro di sicurezza comprende software, persone, fornitori, autorità pubbliche e procedure eccezionali. La promessa di una banca tutta nell’app resta credibile solo se i controlli dietro lo schermo sono rigorosi almeno quanto l’esperienza visibile è semplice.


Partecipa alla community